GORM 数据类型与操作子句
企业归属进入数据操作
企业字段参与查询、更新、新增和删除的处理,普通上下文不能通过写入另一个企业标识改变归属;公共资源使用单独的共享语义。
选择与取舍
公共库和企业私有数据的规则不同,不能把一条企业过滤描述成所有数据的完整授权。
WHY IT MATTERS
产品上线后,不同企业、管理员和值守人员需要不同的入口与数据。隐藏菜单不等于接口安全,对话里指定企业或项目也不能成为授权依据。
ENGINEERING THAT SERVES YOUR PRODUCT
进入应用、看到菜单、读取项目数据、控制设备,是不同问题。联犀沿用身份、资源与查询层的检查,让 AI 使用已有业务边界。
A 楼值守人员
企业与应用提供服务入口,读取角色决定操作,项目/区域范围再决定可以查看哪些设备。自然语言不能更改身份。
GORM 数据类型与操作子句
企业字段参与查询、更新、新增和删除的处理,普通上下文不能通过写入另一个企业标识改变归属;公共资源使用单独的共享语义。
公共库和企业私有数据的规则不同,不能把一条企业过滤描述成所有数据的完整授权。
用户上下文 · 应用状态 · 角色检查
登录上下文携带用户、企业和应用。应用开通检查服务可用性,角色再决定可执行动作;开通能源应用不代表可以控制所有设备。
不同入口存在例外分支,例如客户端应用不要求相同的企业绑定检查。图中表示职责,不是全部请求共用同一条流水线。
看角色操作权限配置:菜单可见性不能代替实际接口的数据范围检查。
点击截图可放大查看动态资源提供者 · dataFilter Hook · 查询过滤
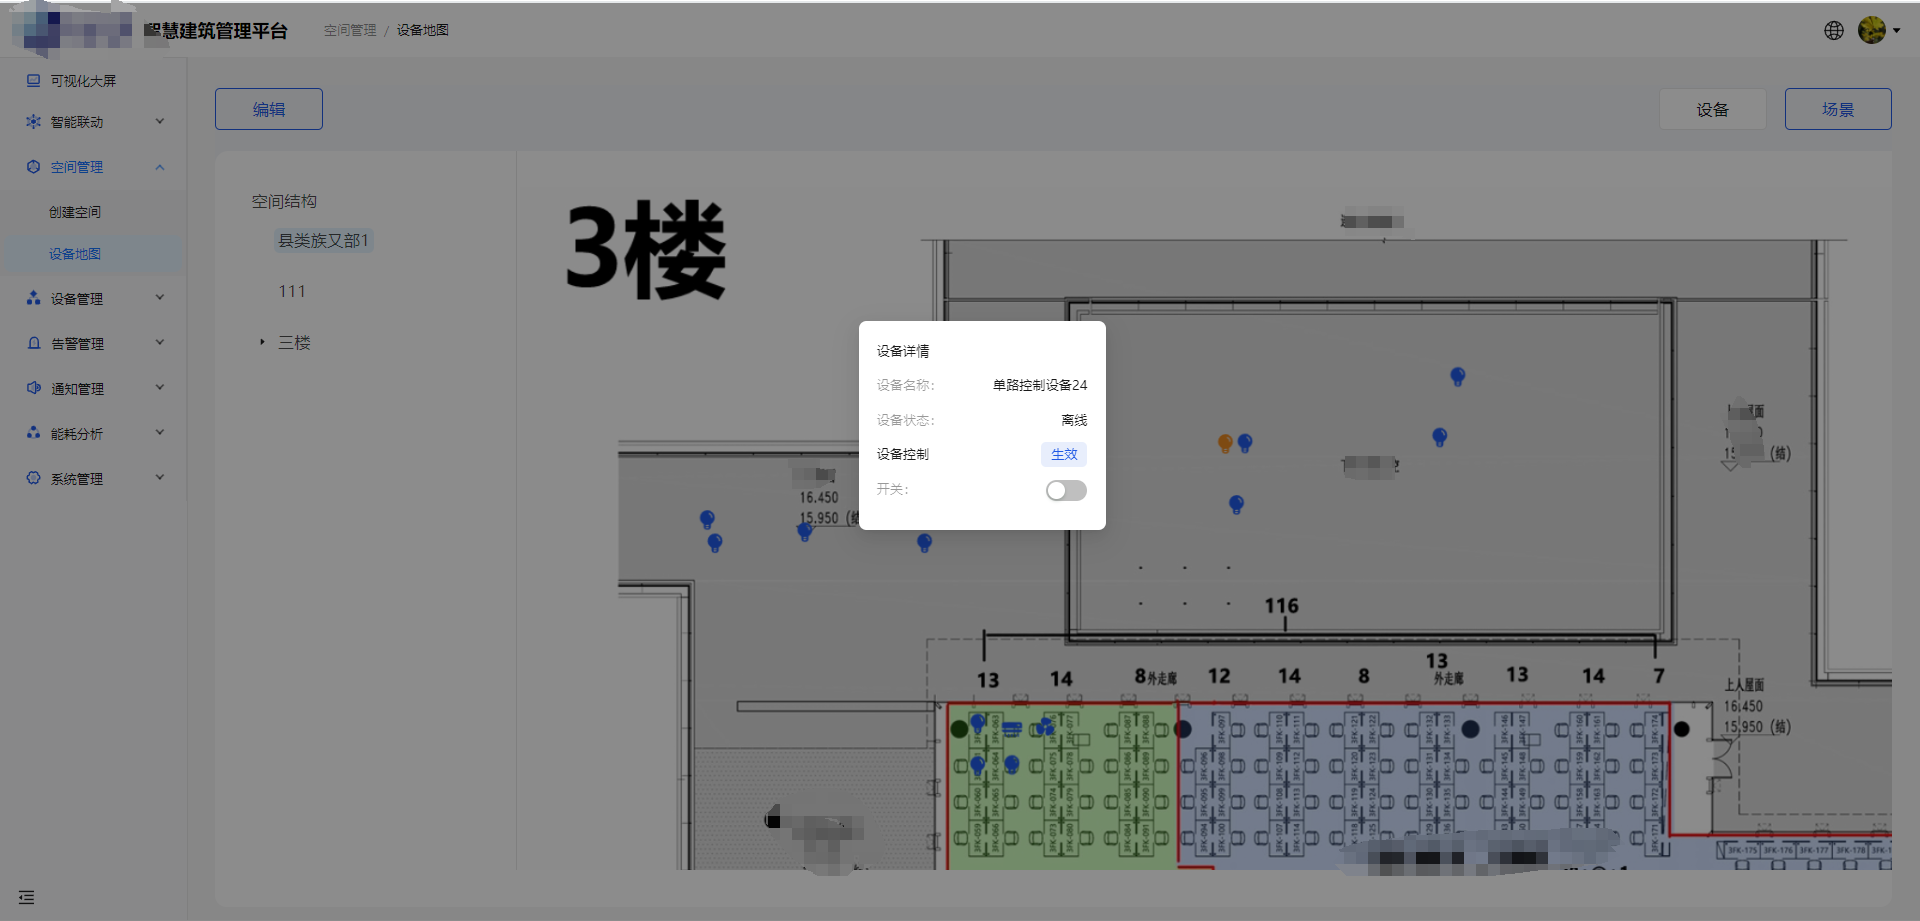
资源上下文表达项目与区域,数据服务按配置结合角色、企业条件和动态过滤缩小查询范围。AI 工具不能靠对话文本扩大这些条件。
各业务接口仍需正确接入并验证权限。配置截图不能代替跨企业、跨项目和设备控制的实际测试。
授权职责示意 · 不查询真实人员或设备
选择 A 楼或 B 楼值守人员,再选择目标楼栋,查看应用开通、读取动作和项目范围如何共同决定结果。跨范围拒绝后不执行查询。
CHOOSE BY YOUR REQUIREMENTS
不以单个技术名判断优劣。共同能力如实说明,重点核对你的资料、业务和运维条件。核验日期:2026-09-23。
隐藏入口、说明禁止事项,可以帮助交互,但不能代替服务端授权。
应继续检查接口和查询范围;这是实现路径比较,不代表特定友商的方式。
企业数据归属、身份资源上下文、角色与实际查询共同落实范围。
适合在已有多企业应用上接入 AI;每个扩展业务仍须核验允许和拒绝路径。
FROM CAPABILITY TO YOUR PRODUCT
以下是实施路径示意,不会在官网调用业务接口或执行命令。
从登录上下文确定人员和企业,检查应用状态与有效期,不相信对话自行声明的身份。
结合角色、项目和区域确定可访问资源,分别核验读取数据和控制设备需要的权限。
用实际角色测试合法查询、跨企业读取及无权控制;越权应停止,不由模型补造结果。
CONNECTED PRACTICE
以下案例展示相关行业问题与业务界面,不表示历史案例已经接入本页全部 AI 能力。
ONE FOUNDATION